
 硬件设备
模板不上云:边缘计算重塑生物识别隐私边界
早上八点,你刷眼进入公司大楼。整个过程不到一秒:摄像头捕捉虹膜图像,系统完成比对,门禁开启。
但你有没有想过——那张承载你虹膜特征的“模板”,此刻存在哪里?
是在设备本地?在企业服务器?还是在某个你不知道地址的云端数据中心?
这个问题,正在从哲学讨论变成法律议题,从法律议题演变为数亿美元级别的商业风险。
虹膜、指纹、人脸——这些生物特征是人类最后一道无法更换的“密码”。一旦泄露,无法撤销,无法重置,损失永久。
01 · 监管双压:法律已经追上来了
过去五年,生物识别领域的监管浪潮以超乎预期的速度席卷全球。
美国:BIPA 的"天价账单"
美国伊利诺伊州的《生物特征信息隐私法》(BIPA,Biometric Information Privacy Act)于2008年生效,至今仍是全球最严的生物识别隐私法之一。该法规定,企业收集生物特征数据前必须获得书面授权,违规每次可处罚款 1,000 至 5,000 美元,且允许集体诉讼。
这一条款已引发系列巨额罚款。2022年,Facebook 母公司 Meta 因人脸识别数据未经授权,支付 6.5 亿美元和解金;同年,TikTok 被指控在未获用户同意的情况下收集生物特征,支付 9,200 万美元;2023年,生物识别公司 Clearview AI 在伊利诺伊州面临价值超过 17 亿美元的赔偿诉求。BIPA 诉讼数量自2019年至今增长超过10倍,成为美国科技公司最棘手的合规风险之一。
欧盟:AI 法案的高风险红线
欧盟《人工智能法案》(EU AI Act)于2024年8月正式生效,将生物识别系统列为"高风险 AI 系统"。其中,执法机构在公共场所使用远程生物识别系统的相关条款,执法期延至 2027年12月。企业如违规,将面临全球营业额最高 3% 的罚款,对于年营收超百亿欧元的企业,这意味着数亿至数十亿欧元的潜在罚单。
核心合规逻辑一致:谁控制数据,谁承担责任。把模板放在云端,就是把风险放在云端。
02 · 行业趋势:Template-on-Card/Mobile 正在崛起
监管压力倒逼行业重构架构逻辑。过去十年,云端集中存储被视为"智能化"的标志;如今,行业正在系统性地转向"本地模板"架构。
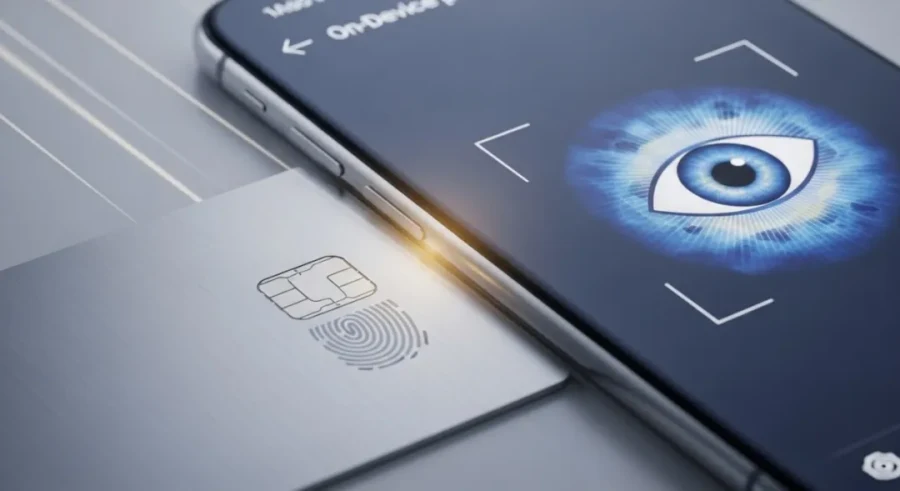
Template-on-Card(模板存储于智能卡):将生物特征模板加密存储在用户持有的智能卡芯片中,设备读取后本地比对,全程不上传任何模板数据。这一方案已在欧盟电子护照、政府身份证系统中广泛落地。
Template-on-Mobile(模板存储于移动端):依托手机可信执行环境(TEE)存储生物模板,识别计算在设备本地完成。苹果 Face ID、谷歌 Pixel 的 Titan 安全芯片均采用此架构,模板从未离开设备。
主流安防与门禁厂商亦随之转型。Suprema 推出的 BioStation 3 Max 系列,已支持无服务器本地认证模式;HID Global 的 Signo 系列读卡器支持 Match-on-Card 架构。全球生物识别市场规模预计从2023年的 429 亿美元增长至2030年的 946 亿美元(MarketsandMarkets 数据),其中边缘端处理方案正以显著高于市场平均的速度增长。
生物识别的未来不是"更多数据上云",而是"让数据永不离体"——这已成为行业、监管、用户三方共识。
03 · 技术本质:为什么边缘处理全面优于云端
边缘计算架构对云端方案的胜出,体现在三个维度:
延迟维度:云端生物识别需要将图像或特征向量传输至远端服务器,受网络延迟影响,端到端响应时间通常在300ms至1500ms区间。边缘端本地推理可将识别延迟压缩至 100ms 以内,对门禁、通道闸机等高频场景尤为关键。当网络中断时,边缘方案仍可正常运行,云端方案则完全失效。
安全维度:模板存储在云端,意味着一次服务器入侵可能批量暴露数百万用户的生物特征。2019年,安防企业 Suprema 旗下云平台 Biostar 2 遭到入侵,超过 100 万条指纹及人脸模板泄露。边缘架构将攻击面分散至各独立终端,单点突破无法导致系统性数据泄露,本质上改变了攻击者的成本函数。
合规维度:在 GDPR、BIPA、EU AI Act 等监管框架下,数据最小化原则(Data Minimization)要求企业只处理完成任务所必需的最少数据量。边缘处理架构天然符合这一原则——特征提取与比对均在本地完成,无需向任何外部系统传输原始生物特征,合规举证成本大幅降低。
04 · 乾芯™ 的先天优势:数据不离体的硬件基石
虹识技术(HOMSH)的核心产品线,正是为边缘生物识别场景而生。
Phaselirs™ 虹膜识别算法采用相位编码技术,将虹膜纹理转化为高度压缩的特征向量,特征提取全流程在本地完成。相比传统深度学习模型对算力的高度依赖,Phaselirs™ 算法架构轻量,天然适配资源受限的边缘硬件,同时保持业界领先的识别精度与抗欺骗能力,符合 ISO 30107-3 活体检测(PAD)主流安全标准。
乾芯™ FPGA 系列芯片是实现"模板不离设备"承诺的硬件基础。FPGA 的可重构特性使其可以将虹膜特征提取、加密存储、实时比对等全套流程固化为专用硬件逻辑,实现真正的边缘端实时推理。乾芯™ 芯片具备独立安全存储区间,生物模板以加密形式存储于芯片本地,即使设备被物理接触,模板数据也无法被直接读取或克隆。整套方案符合 CC EAL 主流安全评估标准。
OVAI 平台支持完全本地化部署,无需任何云端回传。管理员可在内网环境下完成设备注册、模板管理、权限配置全流程,系统运行与互联网物理隔离。对于高安全场所,OVAI 支持气隙(Air-gap)部署模式,满足最严苛的数据不出域要求。
Phaselirs™ + 乾芯™ + OVAI 构成完整的边缘生物识别闭环:从采集、提取、存储到比对,生物特征数据的全生命周期均在终端本地完成,从架构层面杜绝了云端泄露的可能性。
05 · 落地场景:高安全行业的现实选择
金融核心机房:数据中心及核心机房对访问控制的要求远超普通场所。在此类环境中,网络连接通常受到严格管控,云端生物识别方案往往因为"需要外联"这一条件而直接被排除。乾芯™ 边缘方案完全离线运行,天然契合金融机构的网络安全隔离要求,同时满足中国人民银行、银保监会关于生物特征数据本地化存储的监管指引。
监狱与海关高安全场所:此类场所要求零网络依赖、100% 可用性,且生物数据绝对不得外流。OVAI 气隙部署模式使系统在完全断网环境下正常运行,乾芯™ 芯片的硬件安全存储确保在设备遭受物理攻击时数据仍受保护。
医院与医疗机构:医疗数据受 HIPAA(美国)、《个人信息保护法》(中国)等多重法规保护。在医院场景下,患者的生物特征与健康信息高度关联,任何上云方案都面临极高的合规风险。本地化虹膜识别方案可在确保身份准确的同时,将患者隐私风险降至最低。
智能工厂与关键基础设施:工业环境网络往往专网专用,OT 网络与 IT 网络严格隔离。乾芯™ 方案可直接集成至工厂门禁、危险区域管控、设备操作授权等系统,无需改变现有网络架构,实现最小侵入式部署。
隐私即信任,边缘即未来
当 Meta 因人脸识别支付 6.5 亿美元时,全行业都看清楚了一件事:将生物特征模板托付给云端,不是技术选择,而是风险转移——只不过那个风险最终还是由企业自己承担。
边缘计算不是对云计算的否定,而是对"什么数据必须留在本地"这个问题的清醒回答。生物特征是其中最确定的答案。
在这个趋势中,乾芯™ 的先天优势不来自某项后天功能的增加,而来自其架构的本质属性:从芯片设计、算法实现到平台部署,虹识技术的整个技术栈从一开始就是为"数据不离体"而构建的。
监管的边界在收紧,用户的意识在觉醒,行业的重心在下沉。这不是一次产品迭代,而是一次架构级的历史性转折。
隐私是信任的基础,边缘是未来的方向。
近期浏览:
- 把虹膜识别装进边缘 2026-09-18 16:38:43
- 重磅 | 虹识技术入选湖北省2026... 2026-08-04 09:55:56
- 2026年中场盘点:虹膜识别正成为... 2026-07-02 09:44:24